Era Agent Governance Runtime Dimulai, Pengawasan AI Beralih dari Kebijakan ke Eksekusi Langsung

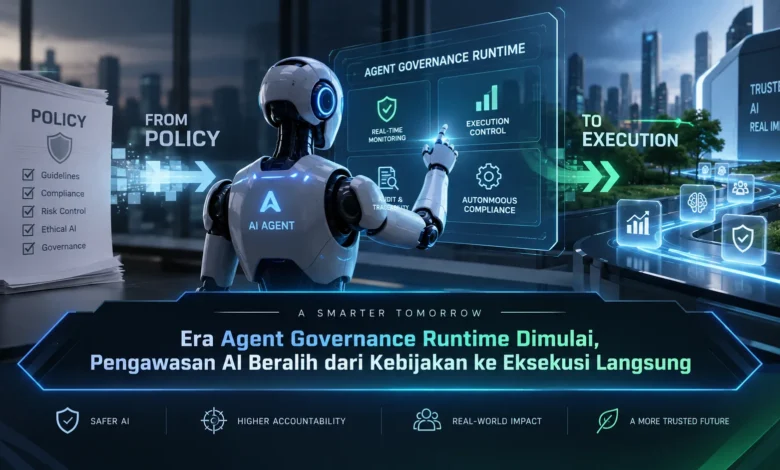
Perkembangan AI agent membawa perubahan besar pada cara sistem kecerdasan buatan digunakan dalam lingkungan digital. AI kini tidak hanya menghasilkan jawaban, tetapi juga dapat memilih tool, mengakses data, merencanakan langkah, dan menjalankan tindakan secara lebih mandiri. Kondisi tersebut membuat pengawasan berbasis kebijakan saja mulai perlu dilengkapi dengan kontrol yang aktif selama proses berlangsung. Agent Governance Runtime hadir sebagai pendekatan penting dalam perkembangan TEKNOLOGI karena pengawasan dapat dilakukan tepat ketika agent mencoba menjalankan suatu tindakan.
Governance AI Memasuki Tahap Runtime yang Lebih Aktif
Agent Governance Runtime menghadirkan mekanisme kontrol yang tetap aktif selama agent melakukan pekerjaannya. Apabila kontrol tradisional lebih banyak berfokus pada konfigurasi sebelum eksekusi, kontrol runtime memungkinkan keputusan diperiksa tepat sebelum operasi dilakukan.
Pendekatan ini semakin relevan ketika agent memperoleh kemampuan menyelesaikan banyak langkah secara mandiri. AI dapat mengambil informasi, menentukan fungsi yang digunakan, lalu melanjutkan pekerjaan berdasarkan hasil sebelumnya. Pada skenario semacam tersebut, kontrol yang aktif selama proses menjadi semakin bernilai.
Aturan Governance Bergerak dari Dokumen Menuju Eksekusi
Kebijakan tetap menjadi fondasi penting dalam pengelolaan AI. Namun, kebijakan yang hanya tersimpan sebagai konfigurasi belum tentu cukup menghadapi setiap situasi runtime. Karena itu, kebijakan perlu diterjemahkan menjadi kontrol yang benar benar dapat diterapkan.
Policy enforcement dapat memeriksa aktivitas agent berdasarkan kondisi aktual. Peran pengguna, fungsi agent, target data, hak akses, dan jenis operasi dapat dipertimbangkan sebelum suatu operasi diizinkan. Strategi tersebut membuat TEKNOLOGI governance menjadi lebih adaptif.
Permission Dinamis Menjadi Bagian Penting Runtime Governance
Permission menjadi salah satu area yang membutuhkan perhatian ketika AI memperoleh kemampuan menjalankan tindakan. Hak akses yang tidak dibatasi dapat membuat agent memperoleh kemampuan di luar kebutuhan. Karena itu, prinsip least privilege dapat diterapkan untuk menjaga akses tetap minimum.
Kontrol saat eksekusi memungkinkan hak akses diperiksa berdasarkan situasi. Jika AI sedang menjalankan tugas analisis, maka permission untuk mengubah atau menghapus data dapat tetap ditutup. Ketika AI mencoba menjalankan fungsi dengan privilege lebih tinggi, permission tambahan dapat diberikan setelah memenuhi kondisi yang ditentukan.
Tool Control Menjadi Gerbang Utama Eksekusi AI Agent
Tool access membuat agent dapat bergerak dari sekadar memberikan informasi menuju menjalankan tindakan. AI dapat menggunakan fungsi seperti pencarian data, pengelolaan dokumen, komunikasi, serta layanan eksternal. Namun, setiap tool membawa tingkat risiko yang berbeda.
Lapisan runtime dapat memeriksa tool call sebelum permintaan diteruskan. Operasi rutin dapat diteruskan apabila seluruh aturan terpenuhi, sedangkan fungsi dengan dampak tinggi dapat memperoleh pemeriksaan lebih ketat. Dengan pendekatan tersebut, agent dapat bekerja secara fleksibel tetapi tetap berada dalam ruang yang ditentukan.
Human Approval Menjadi Pengaman untuk Keputusan Sensitif
Aktivitas AI dapat dikelompokkan berdasarkan dampak yang mungkin ditimbulkan. Operasi sederhana dapat diberikan otonomi lebih besar, sementara operasi kritis dapat dihentikan sementara sampai memperoleh persetujuan.
Pada implementasi tertentu, agent dapat mengakses informasi untuk analisis tetapi membutuhkan approval ketika hendak menjalankan tindakan kritis. Pendekatan human in the loop tersebut dapat mempertahankan efisiensi tanpa menghilangkan pengawasan manusia. Pada implementasi TEKNOLOGI agentic, human approval dapat menjadi lapisan pengaman terakhir untuk tindakan penting.
Audit Trail Membantu Melacak Setiap Tindakan Agent
Pengawasan runtime tidak hanya berkaitan dengan mengizinkan atau memblokir tindakan. Aktivitas seperti pemanggilan fungsi, penggunaan data, serta perubahan hak dapat masuk ke dalam log. Logging seperti ini membantu administrator meninjau keputusan yang pernah dilakukan AI.
Pemantauan runtime dapat memberikan sinyal ketika aktivitas AI mulai menyimpang. Jika sebuah agent menjalankan rangkaian operasi yang berbeda dari pola sebelumnya, tim dapat menerima informasi untuk melakukan pemeriksaan. Monitoring berkelanjutan membuat kontrol terhadap agent dapat dievaluasi berdasarkan aktivitas nyata.
Era AI Otonom Membutuhkan Governance yang Aktif
Semakin mandiri sebuah AI agent semakin penting pula kontrol yang mengikuti proses kerjanya. Sistem agentic dapat melakukan banyak langkah sebelum mencapai hasil akhir. Dalam workflow semacam itu, pengawasan perlu mengikuti setiap tahap penting.
Integrasi policy engine, least privilege, tool control, human approval, logging, dan observability dapat membentuk sistem governance yang lebih menyeluruh. Pada ekosistem TEKNOLOGI agentic, kontrol langsung dapat menentukan seberapa luas AI dapat digunakan secara aman dan bertanggung jawab.
Rangkuman Akhir
Perkembangan runtime governance memperlihatkan bagaimana kontrol AI mulai bergerak dari tahap perencanaan menuju tindakan nyata. Dengan penerapan policy engine, access control, tool governance, audit trail, dan human in the loop, organisasi dapat memanfaatkan otomatisasi sambil mempertahankan kontrol. Dalam perkembangan TEKNOLOGI berikutnya, pengawasan runtime dapat menjadi fondasi penggunaan agent dalam skala lebih besar. Anda dapat ikut berdiskusi mengenai masa depan governance untuk AI otonom agar pembahasan mengenai kontrol agentic AI semakin luas.