Koneksi VPN yang sering terputus dapat mengganggu rapat daring, akses dokumen perusahaan, hingga penggunaan aplikasi berbasis cloud. Salah satu penyebab yang perlu diperiksa adalah konfigurasi split tunnel, yaitu pengaturan yang menentukan lalu lintas internet mana yang melewati VPN dan mana yang menggunakan koneksi langsung. Jika aturan tersebut tidak sesuai, pengguna dapat mengalami gangguan akses, kegagalan resolusi DNS, atau koneksi yang berulang kali tersambung kembali. Memahami pengaturan ini menjadi bagian penting dari TEKNOLOGI keamanan jaringan modern. Melalui pemeriksaan yang tepat, pengguna dan administrator dapat menemukan sumber masalah tanpa harus mengubah seluruh konfigurasi VPN.
Memahami Penyebab Koneksi VPN Sering Terputus
Koneksi VPN yang tidak stabil tidak selalu berasal dari satu sumber. Kondisi jaringan yang digunakan menjadi bagian mendasar dalam proses pemeriksaan. Jika sambungan utama mengalami packet loss, VPN berpotensi memutus sesi yang sedang berjalan. Faktor lainnya mencakup, gangguan mungkin berkaitan dengan resolusi DNS. Program penghubung ke server VPN juga harus bekerja sesuai pengaturan sistem operasi. Karena itu, diagnosis harus mengikuti gejala yang benar-benar terjadi.
Masalah dalam proses troubleshooting adalah mengubah konfigurasi tanpa mencatat kondisi awal. Cara penanganan seperti ini berpotensi menimbulkan masalah tambahan. Sebagai contoh, pengguna berpotensi menghadapi gangguan hanya saat menggunakan layanan internal. Karakteristik masalah yang berbeda memberikan petunjuk mengenai sumber masalah. Jika gangguan terjadi pada semua aplikasi, pemeriksaan perlu mencakup router serta jaringan lokal. Sementara itu, pengaturan split tunnel mungkin berkaitan dengan jalur trafik yang digunakan.
Cara Kerja Split Tunnel pada Koneksi VPN
Teknologi pemisahan jalur VPN merupakan pengaturan untuk membagi lalu lintas berdasarkan tujuan. Dalam konfigurasi full tunnel, sebagian besar atau seluruh lalu lintas melewati jalur VPN yang telah ditentukan. Berbeda dengan pendekatan tersebut, split tunnel memungkinkan sebagian trafik menggunakan jalur langsung. Dalam penerapan perusahaan, akses menuju aplikasi internal bisa menggunakan tunnel yang telah diamankan, sedangkan layanan internet umum dapat dikecualikan dari VPN berdasarkan aturan. Pengaturan jalur tersebut berpotensi mengurangi beban jaringan tertentu.
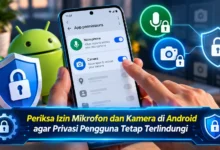
Dalam praktiknya, terdapat sejumlah pendekatan dalam mengelola tujuan koneksi. Kebijakan jaringan dapat memanfaatkan alamat IP, subnet, hostname, atau aplikasi, menurut dukungan platform jaringan. Aturan yang menggunakan subnet bergantung pada kecocokan alamat tujuan. Untuk pendekatan berbeda, kebijakan berbasis hostname membutuhkan mekanisme penerjemahan nama host. Apabila aturan tidak sesuai, trafik dapat melewati jalur yang tidak diharapkan. Karena alasan tersebut, pemahaman tentang split tunnel penting sebelum melakukan perubahan.
Cara Menemukan Konflik Jalur VPN
Ketika menggunakan klien yang mendukung split tunnel, tersedia mekanisme daftar tujuan berdasarkan kebijakan. Mode Include mengirimkan trafik yang cocok melalui tunnel. Sebaliknya, mode Exclude mengeluarkan trafik yang cocok dari tunnel. Dalam proses pemeriksaan, tim TI harus memeriksa apakah aturan diterapkan pada jalur yang benar. Dalam situasi praktis, alamat server internal yang tidak tercakup dalam daftar Include berpotensi gagal terhubung. Berkat evaluasi cakupan trafik, administrator lebih mudah menemukan konfigurasi yang bertentangan.
Dalam proses audit split tunnel, penting untuk meninjau konflik antara subnet dan alamat tujuan. Sebagai contoh, perusahaan berpotensi mengoperasikan alamat privat serupa pada lokasi berbeda. Ketika dua jaringan menggunakan rentang yang bertumpang tindih, sistem operasi dapat memilih jalur yang tidak diharapkan. Dalam penelusuran masalah, administrator perlu membandingkan subnet lokal dengan jaringan VPN. Meski penyesuaian mungkin diperlukan, perubahan harus mempertimbangkan dampaknya terhadap layanan lain. Pemeriksaan yang dilakukan secara sistematis membantu mencegah gangguan tambahan.
Langkah Diagnosis Jaringan ketika Split Tunnel Bermasalah
Ketika konfigurasi pemisahan trafik telah ditinjau, langkah berikutnya adalah memeriksa penerjemahan nama domain serta jalur koneksi. DNS atau Domain Name System menyediakan informasi alamat jaringan dari hostname. Dalam lingkungan VPN perusahaan, beberapa hostname bergantung pada resolver khusus yang disediakan perusahaan. Jika resolver yang dipakai tidak mengenali nama internal, aplikasi dapat gagal menemukan server tujuan. Sebagai bagian dari diagnosis, administrator bisa menjalankan pemeriksaan DNS menggunakan alat diagnostik. Hasil pemeriksaan tersebut harus dianalisis sesuai kebijakan DNS perusahaan.
Di samping memvalidasi resolusi hostname, pengguna perlu memperhatikan tabel routing. Pada Windows, perintah `route print` berguna untuk melihat daftar jalur jaringan. Sementara itu, perintah `ip route` membantu mengidentifikasi gateway dan subnet. Untuk komputer macOS, pengguna bisa meninjau tabel routing melalui `netstat -rn`. Pastikan untuk memeriksa kesesuaian tujuan dengan antarmuka VPN. Apabila jalur paket tidak mengikuti kebijakan, simpan hasil pemeriksaan sebagai bahan analisis. Pastikan perubahan mengikuti prosedur resmi, terutama jika terhubung dengan infrastruktur kerja.
Tips Mengoptimalkan VPN tanpa Mengabaikan Keamanan Jaringan
Ketika sumber gangguan telah berhasil diidentifikasi, perbaikan harus disesuaikan dengan penyebab yang ditemukan. Upaya perbaikan yang bisa dilakukan adalah memeriksa ketersediaan pembaruan resmi klien. Pembaruan perangkat lunak berpotensi memperbaiki kegagalan penerapan kebijakan. Pada beberapa implementasi perusahaan, gangguan putus sambung dapat berkaitan dengan kegagalan memproses aturan hostname. Walaupun pembaruan sering membantu, hasil perbaikan bergantung pada penyebab sebenarnya. Karena alasan tersebut, pengguna sebaiknya menguji kembali koneksi setelah memperbarui aplikasi.
Sebagai langkah pemeliharaan jangka panjang, organisasi sebaiknya memiliki catatan konfigurasi jaringan. Informasi konfigurasi yang tersimpan memberikan acuan dalam proses troubleshooting. Sebagai upaya pencegahan tambahan, lakukan pemeriksaan kebijakan dalam lingkungan pengujian terlebih dahulu. Pendekatan bertahap ini berpotensi mendeteksi konflik sebelum memengaruhi banyak pengguna. Dalam pengaturan keamanan, hindari mengecualikan trafik sensitif hanya untuk mempercepat koneksi. Jika gangguan tetap terjadi, administrator perlu mempertimbangkan pemeriksaan oleh tim jaringan yang berwenang.
Kesimpulan tentang Cara Mengatasi VPN yang Sering Terputus
Memperbaiki masalah konektivitas jaringan privat perlu dilakukan berdasarkan gejala yang teridentifikasi. Konfigurasi split tunnel menjadi salah satu bagian penting yang perlu diperiksa. Melalui pemeriksaan aturan Include dan Exclude, pengguna dapat mengenali kesalahan jalur koneksi. Di samping pemeriksaan kebijakan, evaluasi DNS, tabel routing, dan versi klien VPN dapat mengurangi risiko perubahan konfigurasi yang keliru. Dengan pendekatan tersebut, kestabilan jaringan berpotensi dipulihkan tanpa mengorbankan kebijakan keamanan.
Seiring meningkatnya penggunaan akses kerja jarak jauh, pengelolaan VPN harus mempertimbangkan kenyamanan serta keamanan pengguna. Pengaturan pemisahan trafik yang sesuai mendukung akses sesuai kebutuhan organisasi. Namun demikian, keamanan tidak boleh dikorbankan demi kemudahan sementara. Dari sudut pandang Anda, apakah gangguan DNS pada koneksi privat menjadi kendala ketika bekerja dari jarak jauh? Sampaikan pendapat Anda tentang pentingnya pengelolaan VPN yang aman dan teratur.