Intel Siapkan Peralihan dari SGX ke TDX untuk Perlindungan Data Komputasi Rahasia

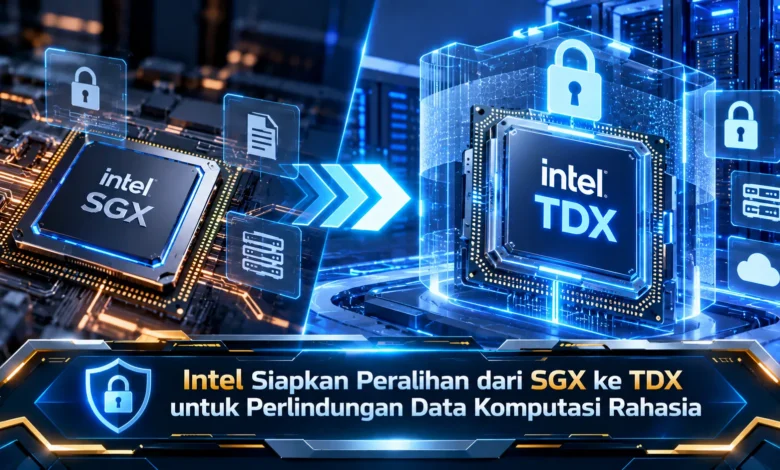
Intel mengumumkan perubahan strategi dalam pengembangan teknologi komputasi rahasia atau confidential computing pada Oktober 2026. Perusahaan semikonduktor tersebut akan memusatkan investasi masa depannya pada Intel Trust Domain Extensions (TDX), sementara generasi prosesor Xeon berkode nama Diamond Rapids direncanakan menjadi platform terakhir yang mendukung Intel Software Guard Extensions (SGX). Perubahan ini menjadi perkembangan penting dalam industri TEKNOLOGI karena berkaitan dengan perlindungan data sensitif ketika sedang diproses. Melalui pendekatan isolasi mesin virtual, Intel TDX menawarkan cara berbeda untuk melindungi aplikasi dan informasi perusahaan, terutama dalam lingkungan cloud, pusat data, dan infrastruktur virtualisasi modern.
Perubahan Pengembangan Teknologi Keamanan Prosesor Intel
Intel mengambil kebijakan baru mengenai masa depan perlindungan data komputasi. Sebagai bagian dari perubahan ini, Intel berencana mengutamakan Intel Trust Domain Extensions. Di sisi lain, Intel SGX akan memasuki tahap akhir dukungan pada generasi prosesor mendatang. Perusahaan tersebut menyampaikan bahwa, keluarga prosesor Xeon berkode nama Diamond Rapids direncanakan sebagai generasi Xeon terakhir dengan kemampuan SGX. Keputusan tersebut tidak otomatis membuat aplikasi SGX yang sudah digunakan menjadi tidak dapat dijalankan. Namun demikian, organisasi harus mulai memahami pilihan migrasi untuk penggunaan jangka panjang.
Peralihan fokus pengembangan tersebut mencerminkan kebutuhan keamanan pada infrastruktur cloud modern. Pada operasional pusat data, informasi sering diproses melalui mesin virtual. Pola pengelolaan ini membutuhkan mekanisme perlindungan ketika data sedang digunakan. Teknologi Trust Domain Extensions berupaya menjaga kerahasiaan data pada lingkungan komputasi bersama. Melalui pendekatan keamanan ini, perusahaan memiliki pilihan perlindungan tambahan untuk pemrosesan data sensitif. Karena itu, TDX diposisikan sebagai teknologi utama untuk pengembangan berikutnya.
Cara Kerja Isolasi Aplikasi serta Mesin Virtual
Sistem keamanan perangkat keras SGX dirancang menyediakan lingkungan eksekusi terisolasi bagi kode sensitif. Mekanisme tersebut menggunakan enclave, yaitu lingkungan terisolasi yang menyimpan informasi sensitif. Berkat isolasi berbasis aplikasi, pengembang dapat menempatkan operasi penting dalam area khusus. Dalam penggunaan tertentu, sebuah aplikasi bisa melindungi fungsi sensitif melalui mekanisme SGX. Karakteristik keamanan tersebut berkaitan dengan pemisahan komponen penting secara spesifik. Meski memiliki manfaat keamanan, pengembang sering membutuhkan penyesuaian aplikasi.

Jika SGX berfokus pada lingkungan enclave, Intel TDX menggunakan isolasi pada tingkat mesin virtual. Istilah trust domain mengacu pada VM dengan perlindungan terhadap akses dari perangkat lunak host. Melalui pendekatan ini, Intel TDX melindungi keadaan komputasi mesin virtual dari akses tidak sah. Karakteristik utama TDX adalah dukungan terhadap model migrasi aplikasi yang lebih sederhana. Pada aplikasi yang kompatibel, organisasi mungkin menjalankan aplikasi lama di lingkungan VM rahasia. Walaupun prosesnya dapat lebih praktis, kompatibilitas tetap perlu diuji sebelum produksi.
Mekanisme Keamanan Trust Domain dalam Melindungi Data
Salah satu fondasi perlindungan Intel TDX adalah perlindungan terhadap isi memori mesin virtual. Teknologi tersebut menggunakan fitur perangkat keras untuk menjaga kerahasiaan data. Pada sistem VM konvensional, hypervisor dapat mengelola memori dan perangkat virtual. Dengan teknologi Trust Domain Extensions, prosesor dapat membatasi akses hypervisor terhadap memori rahasia. Perlindungan berbasis perangkat keras tersebut bermanfaat ketika organisasi menggunakan infrastruktur bersama. Meski perlindungannya kuat, Intel TDX tidak otomatis menghilangkan seluruh ancaman keamanan.
Di samping pengendalian akses perangkat keras, Intel TDX juga menyediakan mekanisme pembuktian keadaan lingkungan. Mekanisme verifikasi jarak jauh merupakan teknik untuk memvalidasi keadaan perangkat keras dan sistem. Dalam skenario penggunaan, perusahaan mampu mengevaluasi keadaan VM sebelum mengirimkan rahasia. Penggunaan attestation berpotensi mengurangi risiko pemberian data kepada sistem yang tidak sesuai. Namun, attestation TDX tidak secara otomatis membuktikan setiap aplikasi di dalam VM aman. Dengan memahami batasan tersebut, organisasi perlu menerapkan verifikasi tambahan bila diperlukan.
Manfaat Komputasi Rahasia Berbasis Mesin Virtual
Faktor yang mendukung pengembangan TDX adalah fleksibilitas untuk menjalankan berbagai jenis beban kerja. Banyak perusahaan menggunakan mesin virtual untuk menjalankan aplikasi. Dengan Intel TDX, organisasi memiliki pilihan keamanan tambahan untuk infrastruktur virtual. Hal tersebut mendukung pengelolaan layanan cloud yang lebih fleksibel. Sebagai contoh, aplikasi pemrosesan dokumen bisnis sensitif dapat dijalankan dalam VM yang terlindungi. Walaupun implementasinya relatif lebih mudah, organisasi tetap harus mengevaluasi kompatibilitas dan performa.
Dalam implementasi pusat data, pendekatan TDX dapat mengurangi pekerjaan perubahan kode tertentu. Dalam aplikasi yang dibangun dengan SGX, pengembang harus menyiapkan pemisahan antara komponen terpercaya dan komponen biasa. Untuk sebagian penggunaan TDX, perlindungan dapat diterapkan pada keseluruhan VM. Karakteristik penerapan ini membantu organisasi memanfaatkan perangkat lunak yang sudah berjalan. Meskipun menawarkan fleksibilitas, TDX memerlukan kepercayaan terhadap lebih banyak komponen di dalam VM. Dengan demikian, pilihan antara pendekatan perlindungan sebaiknya dinilai berdasarkan karakteristik sistem yang digunakan.
Strategi Menyesuaikan Infrastruktur Confidential Computing
Bagi organisasi yang menggunakan Intel SGX, langkah awal transisi adalah mengidentifikasi seluruh ketergantungan teknologi. Proses inventarisasi ini perlu mencakup aplikasi, server, serta sistem keamanan. Pada tahap berikutnya, perusahaan perlu menilai kemungkinan menjalankan aplikasi dalam confidential VM. Untuk perangkat lunak SGX berbasis library operating system, proses migrasi berpotensi lebih sederhana. Namun, fungsi yang sebelumnya disediakan library OS mungkin membutuhkan pengganti tersendiri. Dalam penerapan praktis, mekanisme enkripsi file dan attestation harus dipastikan tetap memenuhi persyaratan keamanan.
Pada tahap persiapan teknis, administrator harus memastikan prosesor mendukung Intel TDX. Tidak semua prosesor Intel tidak selalu menyediakan kemampuan confidential VM identik. Oleh sebab itu, tim infrastruktur harus meninjau dokumentasi platform. Untuk menjaga kelancaran implementasi, lakukan pemeriksaan perilaku layanan di lingkungan terbatas. Aspek yang perlu diperhatikan meliputi kinerja aplikasi, pengelolaan kunci, dan mekanisme attestation. Dengan pendekatan tersebut, perusahaan lebih mudah mengenali hambatan teknis.
Rangkuman Strategi Intel dalam Melindungi Data Komputasi Rahasia
Arah baru pengembangan confidential computing Intel menjadi perkembangan penting dalam pengembangan komputasi rahasia modern. Pendekatan keamanan berbasis enclave berperan dalam perkembangan confidential computing. Di sisi lain, Intel TDX memungkinkan isolasi perangkat keras bagi VM. Keputusan Intel untuk memusatkan investasi pada TDX berkaitan dengan meningkatnya penggunaan virtualisasi. Meski peralihan ini telah diumumkan, migrasi dari SGX tetap membutuhkan evaluasi teknis.
Bagi perkembangan TEKNOLOGI, Intel TDX dapat membantu perlindungan beban kerja di lingkungan cloud. Namun, perlindungan perangkat keras tetap harus dilengkapi kebijakan keamanan yang baik. Perusahaan yang mengandalkan SGX sebaiknya mulai memetakan kebutuhan migrasi. Berkat pendekatan transisi yang terstruktur, perlindungan data dapat dipertahankan selama perubahan teknologi. Dari sudut pandang Anda, apakah teknologi perlindungan data melalui Intel TDX akan mempermudah keamanan aplikasi cloud? Mari berbagi pandangan mengenai perkembangan ini tentang pentingnya perlindungan data saat diproses.