Secure Autonomous Agent Runtime Ubah Standar Keamanan AI, Eksekusi Agen Kini Bisa Diisolasi Sejak Awal

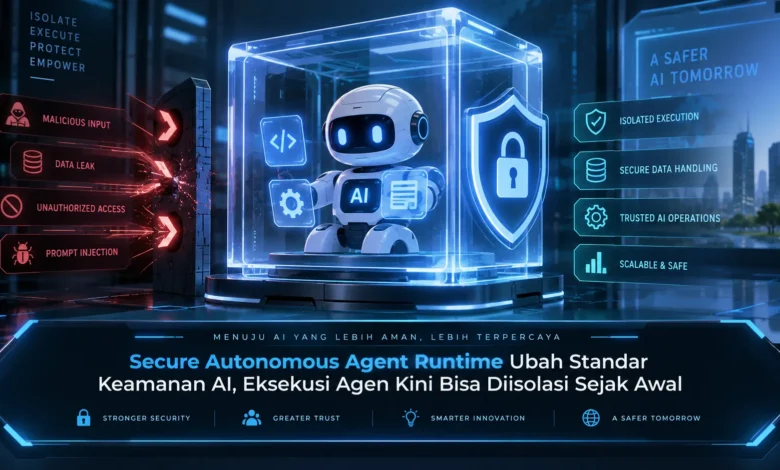
Perkembangan agen AI yang semakin mandiri membuat keamanan tidak lagi cukup diterapkan hanya pada model atau aplikasi. Ketika agen mampu membaca file, memanggil tool, menggunakan API, menjalankan kode, dan menyelesaikan tugas bertahap secara otomatis, lingkungan eksekusinya juga harus dilindungi sejak awal. Secure Autonomous Agent Runtime menawarkan pendekatan yang lebih terkontrol melalui sandbox, pembatasan hak akses, isolasi proses, dan pemantauan aktivitas. Arah baru ini memperlihatkan bagaimana TEKNOLOGI AI mulai menempatkan keamanan runtime sebagai bagian penting dari fondasi sistem agentic modern.
Agen Otonom Membutuhkan Runtime yang Lebih Terkontrol
Lingkungan runtime agen yang aman dirancang untuk membatasi cara agen menjalankan tugas. Berbeda dengan AI percakapan biasa, agen otonom dapat menjalankan berbagai perangkat lunak, membaca serta mengubah file, hingga menyelesaikan workflow dengan beberapa tahapan.
Fleksibilitas sistem agentic membuat kontrol pada tahap eksekusi semakin diperlukan. Jika agen memperoleh izin terlalu luas, kesalahan instruksi atau interpretasi dapat menimbulkan dampak terhadap sistem. Dengan kondisi tersebut, TEKNOLOGI secure runtime menempatkan kontrol keamanan langsung pada lingkungan kerja agen.

Agen AI Bisa Ditempatkan dalam Lingkungan Terpisah
Sistem isolasi menjadi lapisan utama dalam Secure Autonomous Agent Runtime. Dengan sistem sandbox, agen dapat ditempatkan dalam lingkungan yang dipisahkan tanpa secara otomatis mendapatkan privilege yang luas.
Sebagai contoh, agen yang sekadar diminta memproses sekumpulan file dapat memperoleh izin pada file yang relevan saja. Akses terhadap area lain dapat diblokir melalui kebijakan sandbox. Dengan demikian, apabila AI mencoba menjalankan operasi di luar tugas, dampaknya dapat lebih mudah dibatasi.
Permission Control Menjaga Otonomi Tetap Terarah
Tidak hanya memisahkan lingkungan kerja, secure runtime dapat menerapkan prinsip least privilege. Prinsip tersebut berarti sistem memperoleh akses secukupnya untuk menyelesaikan tugas. Dengan pola tersebut, setiap agen dapat memiliki ruang akses yang berbeda.
Suatu agen AI dapat diizinkan membaca file tanpa menghapusnya, sementara agen lain mungkin dapat memanggil layanan yang telah disetujui. Ketika perubahan penting akan dilakukan, sistem dapat mengharuskan otorisasi tambahan sebelum perintah benar benar dijalankan. Mekanisme tersebut membantu menjaga fleksibilitas agen tanpa membuka seluruh akses sistem.
Akses Eksternal Menjadi Bagian Penting Keamanan Runtime
Agen otonom masa kini sering memerlukan integrasi dengan banyak perangkat lunak seperti berbagai API, sistem data, browser, serta aplikasi bisnis. Integrasi tersebut memang meningkatkan kemampuan otomatisasi, tetapi sekaligus menambah permukaan risiko.
Lingkungan eksekusi yang aman dapat mengatur aplikasi yang tersedia untuk agen, mengontrol tujuan koneksi jaringan, serta menentukan data yang boleh diproses oleh layanan lain. Dengan pembatasan tersebut, agen tidak otomatis mendapatkan akses menuju seluruh jaringan. Strategi tersebut menjadi elemen utama dalam pengamanan TEKNOLOGI agen otonom.
Observability Membuat Aktivitas Agen Lebih Mudah Diaudit
Isolasi dan pembatasan akses saja belum menyelesaikan seluruh kebutuhan pengawasan. Tim keamanan serta pengembang juga membutuhkan mekanisme pencatatan aktivitas agar setiap tindakan penting dapat ditelusuri.
Runtime dapat mencatat aplikasi yang diakses, file yang dibaca atau diubah, akses terhadap sistem eksternal, serta permission yang digunakan. Apabila agen menunjukkan perilaku yang menyimpang, catatan tersebut dapat mempermudah penelusuran kronologi sehingga tim dapat menentukan bagian yang perlu diperbaiki.
Runtime Aman Juga Mengontrol Konsumsi Komputasi
Runtime agen yang aman juga dapat mengendalikan konsumsi komputasi seperti durasi proses, RAM, storage, serta kemampuan komputasi. Kontrol kapasitas ini penting ketika agen menjalankan pekerjaan berulang.
Jika batas tertentu terlampaui, runtime dapat membatasi aktivitas agen sebelum membebani sistem secara berlebihan. Pendekatan tersebut membuat keamanan agen tidak hanya berfokus pada perlindungan data, tetapi juga mencakup stabilitas operasional. Dalam ekosistem TEKNOLOGI yang menjalankan banyak agen, kemampuan tersebut dapat membantu mempertahankan sistem yang lebih stabil.
Rangkuman Secure Autonomous Agent Runtime
Lingkungan eksekusi terkontrol menghadirkan fondasi baru bagi sistem agentic dengan membatasi ruang kerja AI sejak proses dimulai. Isolasi proses, hak akses minimum, pengaturan tool, pemantauan aktivitas, serta batas sumber daya dapat membentuk sistem keamanan yang lebih menyeluruh.
Pendekatan baru tersebut menunjukkan bahwa masa depan TEKNOLOGI AI bukan hanya ditentukan oleh kecerdasan model, tetapi juga ditentukan oleh seberapa aman agen dapat bertindak. Bagi tim yang mulai menerapkan agen otonom, memahami secure runtime dapat memberikan dasar bagi penerapan otomatisasi yang lebih aman. Pembaca dapat terus mengamati inovasi sandbox dan permission control karena kontrol eksekusi akan semakin penting seiring meningkatnya otonomi AI.