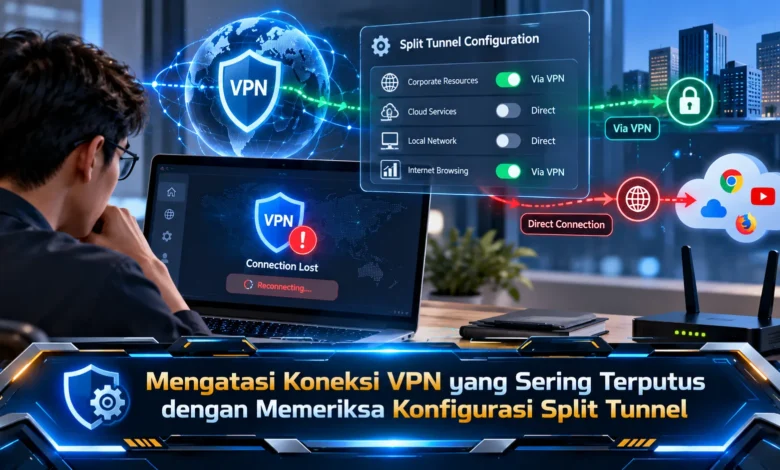
Koneksi VPN yang sering terputus dapat mengganggu rapat daring, akses dokumen perusahaan, hingga penggunaan aplikasi berbasis cloud. Salah satu penyebab yang perlu diperiksa adalah konfigurasi split tunnel, yaitu pengaturan yang menentukan lalu lintas internet mana yang melewati VPN dan mana yang menggunakan koneksi langsung. Jika aturan tersebut tidak sesuai, pengguna dapat mengalami gangguan akses, kegagalan resolusi DNS, atau koneksi yang berulang kali tersambung kembali. Memahami pengaturan ini menjadi bagian penting dari TEKNOLOGI keamanan jaringan modern. Melalui pemeriksaan yang tepat, pengguna dan administrator dapat menemukan sumber masalah tanpa harus mengubah seluruh konfigurasi VPN.
Mengenali Gangguan VPN Sebelum Mengubah Pengaturan Jaringan
Koneksi VPN yang tidak stabil tidak selalu berasal dari satu sumber. Kualitas jaringan internet menjadi bagian mendasar dalam proses pemeriksaan. Ketika jaringan Wi-Fi sering kehilangan sinyal, VPN mungkin perlu membangun ulang koneksi. Di samping kualitas jaringan, gangguan bisa disebabkan oleh kebijakan routing yang tidak sesuai. Program penghubung ke server VPN juga memerlukan konfigurasi yang kompatibel. Karena itu, diagnosis perlu dilakukan secara bertahap.
Kekeliruan yang sering terjadi ketika menangani VPN adalah mengubah konfigurasi tanpa mencatat kondisi awal. Pendekatan semacam itu membuat hasil pemeriksaan tidak mudah dibandingkan. Sebagai contoh, pengguna dapat kehilangan akses setelah berpindah jaringan. Karakteristik masalah yang berbeda membantu menentukan komponen yang harus diperiksa. Jika gangguan terjadi pada semua aplikasi, pemeriksaan harus mempertimbangkan kondisi penyedia internet. Sebaliknya, pengaturan split tunnel mungkin berkaitan dengan jalur trafik yang digunakan.
Cara Kerja Split Tunnel pada Koneksi VPN
Split tunnel adalah mekanisme yang menentukan trafik mana yang melewati VPN. Dalam konfigurasi full tunnel, sebagian besar atau seluruh lalu lintas dikirimkan melalui tunnel sesuai kebijakan. Sementara itu, split tunnel membagi koneksi antara tunnel dan jaringan biasa. Untuk menggambarkan penggunaannya, akses menuju aplikasi internal dapat diarahkan melalui VPN, sedangkan layanan internet umum dapat mengikuti jalur koneksi langsung jika kebijakan mengizinkan. Pembagian tersebut berpotensi mengurangi beban jaringan tertentu.
Dalam praktiknya, terdapat beragam metode memilih trafik yang diarahkan. Konfigurasi split tunnel bisa didasarkan pada alamat IP, subnet, hostname, atau aplikasi, menurut dukungan platform jaringan. Konfigurasi berdasarkan tujuan numerik bergantung pada kecocokan alamat tujuan. Di sisi lain, kebijakan berbasis hostname menggunakan nama domain sebagai acuan. Ketika kebijakan saling bertentangan, trafik mungkin gagal mencapai layanan tujuan. Oleh karena itu, pemahaman tentang split tunnel membantu mencegah kesalahan konfigurasi.
Memeriksa Aturan Include dan Exclude pada Split Tunnel
Dalam beberapa platform jaringan perusahaan, tersedia pengaturan Include dan Exclude. Konfigurasi yang memasukkan tujuan tertentu mengirimkan trafik yang cocok melalui tunnel. Sebaliknya, mode Exclude mengeluarkan trafik yang cocok dari tunnel. Dalam proses pemeriksaan, tim TI harus meninjau daftar tujuan berdasarkan fungsi aplikasi. Sebagai contoh, alamat server internal yang keliru dimasukkan ke jalur langsung mungkin tidak dapat diakses. Melalui pemeriksaan aturan satu per satu, administrator dapat mengenali kesalahan routing.
Dalam proses audit split tunnel, penting untuk meninjau tumpang tindih alamat jaringan. Sebagai contoh, perusahaan dapat memiliki subnet internal yang bertabrakan dengan alamat lokal. Ketika dua jaringan menggunakan rentang yang bertumpang tindih, sistem operasi berpotensi gagal menjangkau server tujuan. Untuk memeriksanya, administrator dapat meninjau tabel routing perangkat. Walaupun konflik rute dapat diperbaiki, perubahan perlu mengikuti prosedur pengelolaan jaringan organisasi. Pengelolaan konfigurasi secara hati-hati mengurangi risiko perubahan yang tidak diperlukan.
Memeriksa DNS dan Tabel Routing untuk Mengatasi VPN Terputus
Ketika konfigurasi pemisahan trafik telah ditinjau, langkah berikutnya adalah mengidentifikasi hubungan antara resolusi hostname dan pengiriman paket. DNS atau Domain Name System menyediakan informasi alamat jaringan dari hostname. Dalam lingkungan VPN perusahaan, beberapa hostname bergantung pada resolver khusus yang disediakan perusahaan. Ketika aturan DNS mengarahkan kueri melalui jalur keliru, aplikasi mungkin tidak dapat mengakses layanan tertentu. Untuk memeriksanya, administrator dapat membandingkan hasil resolusi melalui utilitas jaringan. Data resolusi DNS harus dianalisis sesuai kebijakan DNS perusahaan.
Di samping memvalidasi resolusi hostname, pengguna perlu memperhatikan tabel routing. Jika perangkat menggunakan Windows, perintah `route print` memungkinkan pemeriksaan rute yang aktif. Di sisi lain, perintah `ip route` membantu mengidentifikasi gateway dan subnet. Pada macOS, pengguna bisa meninjau tabel routing melalui `netstat -rn`. Bagian yang perlu diperhatikan mencakup gateway, prioritas rute, serta antarmuka jaringan. Ketika rute yang digunakan tampak keliru, catat informasi sebelum melakukan perubahan. Pastikan perubahan mengikuti prosedur resmi, terutama ketika menggunakan komputer yang dikelola organisasi.
Strategi Menjaga Split Tunnel agar Tetap Berfungsi Normal
Jika hasil diagnosis mengarah pada kesalahan split tunnel, perbaikan perlu mengikuti prosedur yang terencana. Tindakan pertama yang umumnya relevan adalah memeriksa ketersediaan pembaruan resmi klien. Instalasi versi yang telah diperbaiki berpotensi memperbaiki kegagalan penerapan kebijakan. Sebagai contoh, gangguan putus sambung mungkin muncul akibat kesalahan penerapan konfigurasi. Walaupun pembaruan sering membantu, hasil perbaikan bergantung pada penyebab sebenarnya. Oleh karena itu, pengguna dianjurkan memeriksa kestabilan jaringan sebelum menyimpulkan masalah selesai.
Agar pengelolaan VPN lebih konsisten, organisasi sebaiknya memiliki catatan konfigurasi jaringan. Dokumentasi tersebut memberikan acuan dalam proses troubleshooting. Di samping pengelolaan dokumentasi, lakukan pemeriksaan kebijakan dalam lingkungan pengujian terlebih dahulu. Pengujian tersebut berpotensi mendeteksi konflik sebelum memengaruhi banyak pengguna. Pada kebijakan perlindungan jaringan, hindari menonaktifkan perlindungan tanpa memahami konsekuensinya. Jika gangguan tetap terjadi, administrator dapat mengumpulkan log diagnostik dan menghubungi penyedia layanan.
Kesimpulan tentang Cara Mengatasi VPN yang Sering Terputus
Menangani gangguan sambungan VPN secara berulang harus dimulai dengan memahami penyebab yang mungkin terjadi. Kebijakan routing VPN dapat memengaruhi akses menuju sumber daya tertentu. Dengan mengevaluasi daftar tujuan yang melewati tunnel, pengguna lebih mudah menemukan konfigurasi yang bertentangan. Di samping pemeriksaan kebijakan, evaluasi DNS, tabel routing, dan versi klien VPN berperan dalam menentukan tindakan perbaikan. Dengan pendekatan tersebut, kestabilan jaringan berpotensi dipulihkan tanpa mengorbankan kebijakan keamanan.
Seiring meningkatnya penggunaan akses kerja jarak jauh, pengelolaan VPN harus mempertimbangkan kenyamanan serta keamanan pengguna. Split tunneling yang dirancang dengan tepat mendukung akses sesuai kebutuhan organisasi. Walaupun dapat membantu pengelolaan trafik, keamanan tetap harus menjadi prioritas utama. Bagaimana pengalaman Anda, apakah gangguan DNS pada koneksi privat pernah menyebabkan koneksi tidak stabil? Mari berbagi pandangan mengenai masalah VPN tentang cara menjaga koneksi tetap stabil.